식약처, 챗GPT 통한 임상시험 정보 유출…1195명 개인정보 노출
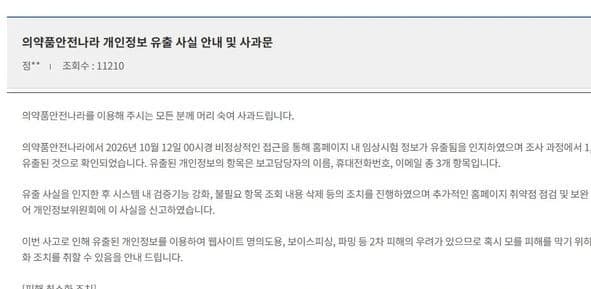
식약처 소속 한국의약품안전관리원은 지난 14일 의약품안전나라 홈페이지에 사과문을 게시하고, 생성형 AI 서비스 챗GPT를 통한 비정상적 접근으로 임상시험 정보가 유출됐다고 밝혔다. 관리원은 지난 12일 비정상적 접근을 인지했으며, 조사 결과 1195명의 개인정보가 유출된 것으로 확인됐다고 설명했다. 이번 사고는 단순 해킹이 아닌 생성형 AI의 검색·다운로드 기능을 악용한 경로로, 공공기관 데이터 보안의 새로운 취약점으로 지목된다.
관리원은 유출 사실을 인지한 후 시스템 내 검증 기능 강화, 불필요 항목 조회 내용 삭제 등 조치를 진행했으며, 추가적인 홈페이지 취약점 점검 및 보완 조치를 했다고 밝혔다. 또한 개인정보위원회에 해당 내용을 신고했다. 다만 이번 조치는 사고 발생 이후의 사후 대응에 초점이 맞춰져 있어, 생성형 AI를 통한 비정상적 접근을 원천 차단할 수 있는 기술적 장치가 구체적으로 도입됐는지는 확인되지 않았다.
유출된 개인정보는 보고담당자의 이름, 휴대전화번호, 이메일 총 3개 항목이다. 관리원은 이번 사고로 유출된 정보를 이용한 웹사이트 명의도용, 보이스피싱, 파밍 등 2차 피해 우려가 있다고 안내하며, 출처가 불분명한 링크 클릭 등 피싱 문자 및 메일을 주의하고 명의도용 확인 등 피해 최소화 조치를 취해달라고 당부했다. 아울러 손해를 입은 경우 손해배상 청구, 법정손해배상 청구, 분쟁조정 신청 등으로 권리를 구제받을 수 있다고 안내했다.
다만 이번 사고는 국회 국정감사에서 이미 예고된 바 있다. 지난 13일 국회 보건복지위원회 식약처 국정감사에서 이소희 국민의힘 의원은 식약처가 관리하는 임상시험 문서가 챗GPT를 통해 2672건을 내려받을 수 있었다고 지적했다. 당시 오유경 식약처장은 해당 사안을 인지한 후 접근 권한 차단 조치를 하고 전체적으로 살펴보고 있다고 설명했다. 그러나 실제 유출 규모가 공식 확인된 것은 사과문 발표 이후로, 국정감사 지적이 사고 사실로 전환된 셈이다. AI 기반 데이터 유출 경로를 차단하기 위한 근본적인 보안 체계 개선이 과제로 남아 있다.